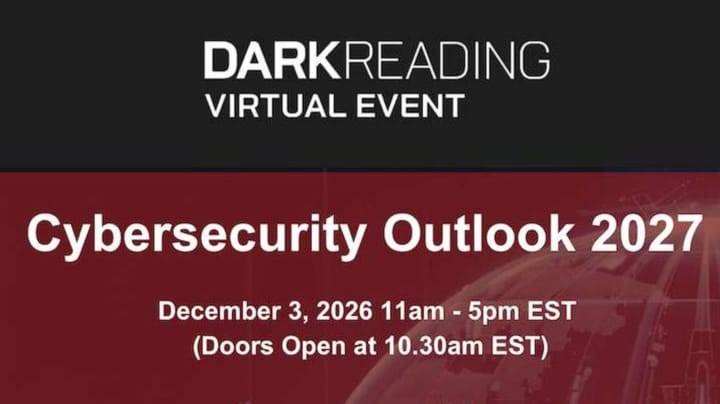
El anuncio por parte de Dark Reading de un evento virtual titulado 'Cybersecurity Outlook 2027' resalta la imperativa necesidad en la industria de la seguridad digital de proyectar y comprender las dinámicas futuras del panorama de amenazas. La designación de un horizonte temporal específico, como 2027, indica un enfoque en la planificación estratégica a mediano plazo, esencial para que las organizaciones desarrollen resiliencia frente a una evolución tecnológica acelerada y tácticas de ataque cada vez más complejas.
La relevancia de una proyección a mediano plazo
La ciberseguridad no es un campo estático. La aparición constante de nuevas vulnerabilidades, la sofisticación de los actores de amenazas –desde ciberdelincuentes hasta grupos patrocinados por estados– y la rápida adopción de tecnologías emergentes como la inteligencia artificial (IA) y el cómputo cuántico, exigen una visión prospectiva. Un 'Outlook 2027' permite a los profesionales de la seguridad, líderes empresariales y formuladores de políticas anticipar tendencias, asignar recursos eficazmente y mitigar riesgos antes de que se materialicen a gran escala.
Tendencias clave hacia 2027
La proyección hacia 2027 probablemente abordará varias áreas críticas:
1. Inteligencia Artificial en el ecosistema de amenazas y defensa
La IA está transformando fundamentalmente el campo de la ciberseguridad. En el lado ofensivo, los atacantes emplean IA para automatizar el descubrimiento de vulnerabilidades, generar phishing altamente convincente (deepfakes, spear phishing asistido por IA) y evadir sistemas de detección tradicionales. En el lado defensivo, la IA es crucial para la detección de anomalías, la respuesta automatizada a incidentes (SOAR) y la inteligencia de amenazas predictiva. La carrera armamentística entre IA ofensiva y defensiva se intensificará, requiriendo que las organizaciones inviertan en soluciones basadas en IA para mantener la paridad.
2. Expansión de la superficie de ataque
La proliferación de dispositivos IoT, la adopción generalizada de la computación en la nube (multi-cloud e híbrida) y el auge del Edge Computing continúan expandiendo la superficie de ataque. Las empresas operan en entornos cada vez más distribuidos y complejos, lo que dificulta la visibilidad y el control. La seguridad de la cadena de suministro también se mantendrá como un vector crítico, con ataques dirigidos a proveedores de software y servicios para comprometer a múltiples organizaciones simultáneamente.
3. Regulación y cumplimiento normativo
El panorama regulatorio global en ciberseguridad se está volviendo más estricto. Normativas como el Reglamento General de Protección de Datos (GDPR) en Europa, la NIS2 y leyes de privacidad de datos en diversas jurisdicciones, exigen una mayor responsabilidad y capacidad de respuesta ante incidentes. Para 2027, se espera una armonización parcial y una aplicación más rigurosa de estas normativas, lo que impactará directamente en las operaciones y la inversión en ciberseguridad de las empresas.
4. Escasez de talento y automatización
La brecha de talento en ciberseguridad persiste y se espera que continúe. Esta escasez impulsa la necesidad de automatización de tareas de seguridad rutinarias y la adopción de herramientas que aumenten la eficiencia de los equipos existentes. La formación continua y la retención de personal cualificado serán factores críticos para la resiliencia organizacional.
Implicaciones económicas y estratégicas
La proyección de un panorama de amenazas en evolución constante implica un aumento sostenido en la inversión global en ciberseguridad. Las empresas deberán destinar mayores presupuestos a tecnologías avanzadas, servicios gestionados de seguridad (MSSP) y programas de capacitación. Los costes asociados a la recuperación de incidentes, multas regulatorias y pérdida de reputación subrayan la importancia de una estrategia de ciberseguridad proactiva y bien financiada. Además, la ciberseguridad se integrará aún más como un componente fundamental de la gobernanza corporativa y la gestión de riesgos empresariales.
El 'Cybersecurity Outlook 2027' de Dark Reading representa un punto de control para la industria, destacando la necesidad de una adaptación continua y una inversión estratégica. La evolución de las capacidades ofensivas, particularmente con la IA, requerirá un monitoreo constante de las nuevas técnicas de ataque y la implementación de defensas adaptativas.


