Ciberseguridad
HollowByte: La vulnerabilidad de 11 bytes que paraliza OpenSSL y su impacto en la gestión de parches
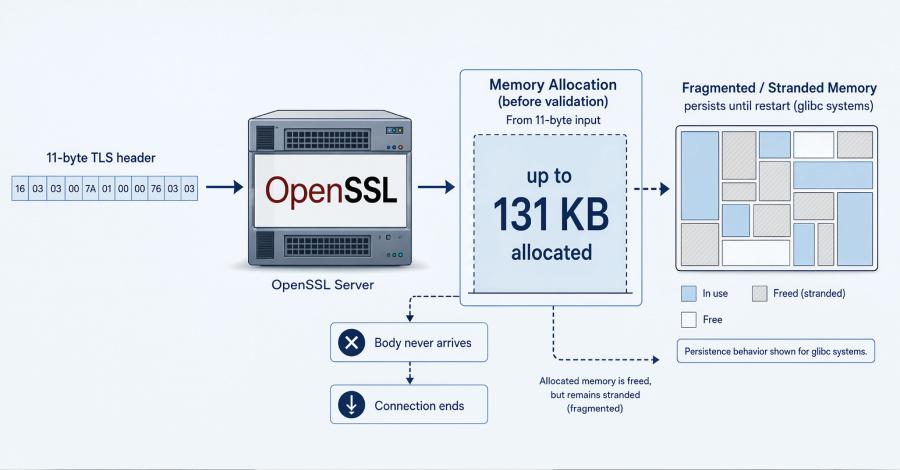
Una vulnerabilidad crítica denominada HollowByte permite a atacantes no autenticados inducir una condición de denegación de servicio (DoS) en servidores OpenSSL mediante un payload de solo 11 bytes. Este ataque puede congelar hasta 131 KB de memoria por solicitud en sistemas basados en glibc, persistiendo hasta el reinicio del proceso afectado. La corrección para esta falla fue implementada en junio de 2026 por OpenSSL sin un CVE asignado, aviso público o entrada en el registro de cambios, generando desafíos significativos en la gestión de la seguridad y la identificación de parches críticos.
Carlos "Emérito" López Lovera