Introducción a HollowByte: Un vector de DoS de bajo consumo
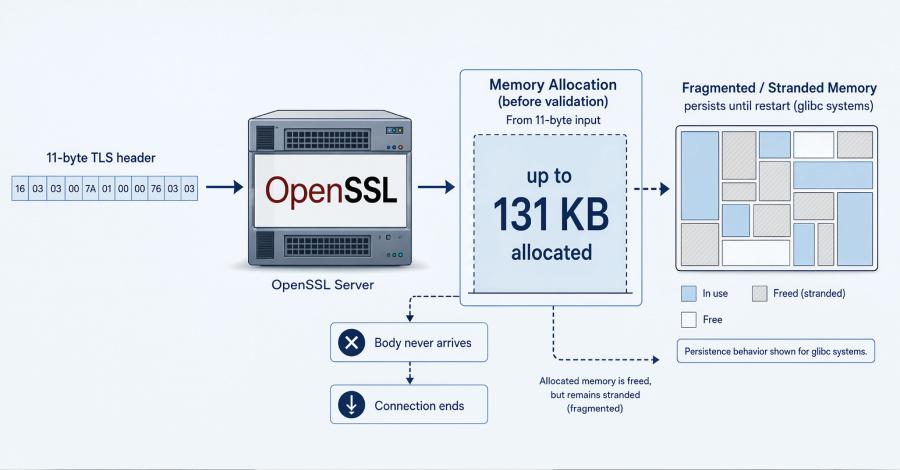
La vulnerabilidad denominada HollowByte representa una amenaza significativa para la disponibilidad de servicios que emplean la librería OpenSSL. Esta falla permite a atacantes no autenticados inducir una condición de denegación de servicio (DoS) en servidores vulnerables. El mecanismo de ataque se basa en la manipulación de solicitudes TLS con un payload mínimo de solo 11 bytes. En sistemas operativos que utilizan glibc, cada una de estas solicitudes maliciosas puede provocar que el servidor reserve hasta 131 KB de memoria, la cual permanece asignada y no se libera hasta el reinicio del proceso de OpenSSL.
Mecanismo técnico de la vulnerabilidad
El núcleo técnico de HollowByte reside en cómo OpenSSL maneja los mensajes TLS incompletos durante la fase de handshake. Cuando un servidor OpenSSL recibe una solicitud TLS truncada o malformada, particularmente una que no completa el handshake, el sistema asigna buffers de memoria para procesar el mensaje entrante. En el caso de HollowByte, un payload de 11 bytes es suficiente para desencadenar esta asignación de memoria sin que el mensaje se complete. La particularidad de los sistemas basados en glibc es que esta memoria asignada no se libera automáticamente si el proceso de handshake no se completa o se interrumpe de manera anómala. Consecuentemente, múltiples solicitudes de 11 bytes pueden acumular asignaciones de memoria de 131 KB cada una, agotando progresivamente los recursos disponibles del servidor. Este proceso continúa hasta que el proceso de OpenSSL agota la memoria del sistema o alcanza límites configurados, lo que requiere un reinicio manual o automático del servicio para liberar los recursos retenidos.
Implicaciones operativas y económicas
Las implicaciones de HollowByte son directamente proporcionales a la dependencia de OpenSSL en la infraestructura crítica. Operativamente, un ataque exitoso de DoS resulta en la indisponibilidad del servicio, la degradación severa del rendimiento o el colapso del proceso afectado. Esto impacta directamente en servidores web (HTTPS), VPNs, servicios de correo electrónico (SMTPS, IMAPS), y cualquier otra aplicación que utilice OpenSSL para comunicaciones seguras. Desde una perspectiva económica, la interrupción del servicio se traduce en pérdidas de ingresos, especialmente para plataformas de comercio electrónico, servicios financieros o proveedores de servicios en la nube. Los costos de recuperación incluyen el tiempo del personal técnico para identificar la causa, reiniciar los servicios y aplicar parches. Adicionalmente, la reputación de la organización puede verse comprometida por la interrupción del servicio, afectando la confianza de los clientes y socios comerciales. La capacidad de un ataque de 11 bytes para causar tal disrupción resalta una vulnerabilidad de bajo costo para el atacante pero de alto impacto para la víctima.
Desafíos en la gestión de parches y transparencia
Un aspecto crítico de la vulnerabilidad HollowByte es la forma en que OpenSSL gestionó su divulgación y corrección. La implementación del parche en junio de 2026 se realizó sin un Identificador de Vulnerabilidad Común (CVE), sin un aviso de seguridad formal y sin una entrada explícita en el registro de cambios (changelog). Esta falta de transparencia crea un desafío significativo para los equipos de seguridad y los administradores de sistemas. Sin un CVE, las organizaciones no tienen una referencia estándar para identificar la vulnerabilidad, su gravedad o su estado de parcheo. La ausencia de un aviso formal impide que los sistemas de monitoreo y las herramientas de gestión de parches alerten proactivamente sobre la necesidad de una actualización. Esto obliga a los administradores a realizar auditorías manuales o a actualizar OpenSSL de manera generalizada sin una comprensión clara del riesgo específico que están mitigando, lo que puede llevar a retrasos en la aplicación de parches críticos y a una mayor exposición a ataques. Esta práctica contrasta con los estándares de la industria para la divulgación responsable de vulnerabilidades, los cuales buscan equilibrar la necesidad de proteger a los usuarios con la necesidad de proporcionar información clara y procesable para la remediación.
Monitoreo y gestión de la resiliencia
La mitigación principal para HollowByte es la aplicación de las versiones de OpenSSL que incluyen la corrección, disponibles desde junio de 2026. Los administradores de sistemas deben asegurar que todas las instancias de OpenSSL en su infraestructura estén actualizadas a las versiones más recientes. Más allá de la aplicación de parches, el incidente de HollowByte subraya la necesidad de un monitoreo proactivo y robusto de los recursos del servidor, especialmente el uso de memoria. La detección de patrones anómalos de asignación de memoria puede ser un indicador temprano de un intento de ataque DoS. La transparencia en la divulgación de vulnerabilidades críticas es fundamental para la resiliencia de la infraestructura digital global. El incidente de HollowByte pone de manifiesto la tensión entre la seguridad proactiva y la gestión de la información en el ecosistema de código abierto, y resalta la importancia de una estrategia de gestión de parches que considere tanto las actualizaciones regulares como la capacidad de reaccionar ante amenazas con divulgación limitada.


