Ciberseguridad en la nube empresarial en la era de la IA: análisis de riesgos y estrategias
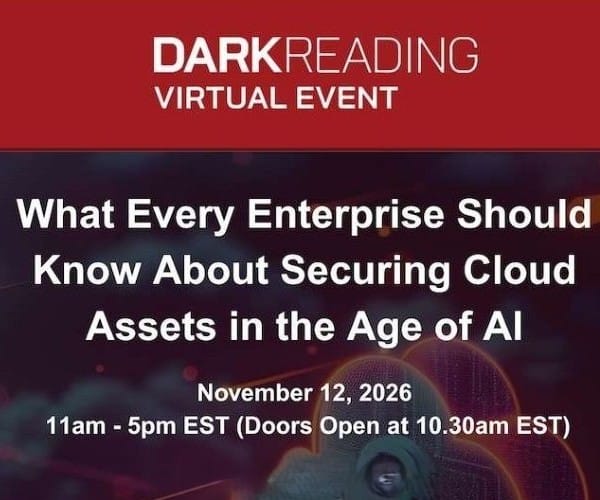
El evento virtual de Dark Reading enfocado en la seguridad de activos en la nube en la era de la IA resalta la creciente complejidad y los desafíos inherentes a la protección de infraestructuras empresariales. La convergencia de la computación en la nube y la inteligencia artificial introduce nuevos vectores de ataque y requiere un replanteamiento de las estrategias de defensa.
Por Carlos "Emérito" López Lovera•5 sept 2026•4 min lectura
Puntos Clave
- La integración de la Inteligencia Artificial (IA) en las operaciones empresariales y en las infraestructuras de nube amplifica la superficie de ataque y complejiza la gestión de riesgos.
- La seguridad de los activos en la nube frente a amenazas potenciadas por IA demanda la implementación de soluciones avanzadas, incluyendo herramientas de seguridad impulsadas por IA y políticas de gestión de identidad y acceso (IAM) robustas.
- Las empresas deben adoptar un enfoque proactivo y adaptativo para mitigar los riesgos emergentes, considerando las implicaciones técnicas y económicas de las brechas de seguridad en entornos híbridos y multi-nube.
El anuncio del evento virtual de Dark Reading, titulado 'Lo que toda empresa debe saber sobre la seguridad de los activos en la nube en la era de la IA', programado para el 5 de septiembre de 2026, pone de manifiesto una preocupación crítica en el panorama actual de la ciberseguridad empresarial. Este enfoque subraya la intersección de dos tecnologías transformadoras: la computación en la nube y la Inteligencia Artificial (IA), y sus implicaciones directas en la postura de seguridad de las organizaciones.
La convergencia de la nube y la IA: un nuevo paradigma de riesgo
La adopción generalizada de servicios en la nube ha redefinido la infraestructura de TI de las empresas, ofreciendo escalabilidad y flexibilidad. Sin embargo, esta transición también ha expandido la superficie de ataque potencial. La migración de datos y aplicaciones a entornos de nube pública, privada e híbrida introduce complejidades relacionadas con la visibilidad, el control y la conformidad regulatoria. Paralelamente, la IA está siendo integrada en diversas facetas empresariales, desde la optimización de procesos hasta el análisis de datos y la automatización. Esta integración, si bien impulsa la eficiencia, también presenta nuevos vectores de amenaza.
La 'era de la IA' no solo se refiere al uso de la IA por parte de las empresas, sino también a su explotación por parte de actores maliciosos. Los adversarios pueden emplear algoritmos de IA y aprendizaje automático para desarrollar ataques más sofisticados y adaptativos. Esto incluye la generación de malware polimórfico, ataques de phishing altamente personalizados (spear-phishing) y la automatización de procesos de reconocimiento y explotación de vulnerabilidades. La velocidad y escala con la que la IA puede operar superan las capacidades de los métodos de defensa manuales o basados en firmas tradicionales.
Desafíos técnicos en la protección de activos en la nube
Proteger los activos en la nube en este contexto implica abordar múltiples capas de seguridad. Primero, la gestión de identidad y acceso (IAM) se vuelve fundamental. Con la proliferación de identidades de usuario y de máquina en la nube, asegurar que solo las entidades autorizadas tengan acceso a los recursos adecuados es un desafío constante. La IA puede ser utilizada para detectar anomalías en los patrones de acceso, pero también puede ser explotada para eludir los controles de autenticación.
Segundo, la protección de datos es primordial. Los datos almacenados y procesados en la nube son el objetivo principal de muchos ataques. Esto requiere no solo cifrado robusto en tránsito y en reposo, sino también la implementación de políticas de prevención de pérdida de datos (DLP) y la capacidad de monitorear y auditar el acceso a los datos en tiempo real. La IA puede ayudar en la clasificación de datos y la detección de exfiltraciones, pero la introducción de modelos de IA en el procesamiento de datos sensibles también plantea preocupaciones sobre la privacidad y la integridad del modelo.
Tercero, la seguridad de la configuración de la nube es un punto crítico. Las configuraciones erróneas son una de las principales causas de brechas de seguridad en la nube. La complejidad de los entornos multi-nube y los rápidos ciclos de desarrollo y despliegue pueden llevar a errores humanos. Las herramientas de seguridad en la nube impulsadas por IA pueden automatizar la identificación de desviaciones de las políticas de seguridad y la aplicación de configuraciones correctas, pero su eficacia depende de la precisión de sus modelos y de la constante actualización de sus bases de conocimientos.
Implicaciones económicas y estratégicas
Las implicaciones económicas de una brecha de seguridad en la nube potenciada por IA pueden ser devastadoras. Más allá de los costos directos de remediación, se incluyen multas regulatorias (especialmente bajo normativas como GDPR o CCPA), pérdida de reputación, interrupción del negocio y litigios. La inversión en ciberseguridad, particularmente en soluciones que aprovechan la IA para la defensa, se convierte en un imperativo estratégico más que en un gasto discrecional.
Las empresas deben desarrollar una estrategia de seguridad integral que contemple la IA tanto como una amenaza como una herramienta defensiva. Esto implica la capacitación continua del personal, la implementación de arquitecturas de seguridad 'zero trust', la adopción de plataformas de protección de carga de trabajo en la nube (CWPP) y de gestión de la postura de seguridad en la nube (CSPM), y la integración de inteligencia de amenazas basada en IA. La capacidad de anticipar y responder a ataques sofisticados será un diferenciador clave en la resiliencia empresarial.
El evento de Dark Reading para 2026 señala la persistencia y evolución de estos desafíos. Las organizaciones deberán evaluar continuamente sus marcos de seguridad, invirtiendo en tecnologías y procesos que permitan una defensa adaptativa frente a un panorama de amenazas en constante cambio, donde la IA desempeña un papel central en ambos lados de la ecuación de ciberseguridad.
📖 Glosario de términos
❓ Preguntas Frecuentes
Cuál es la principal preocupación de seguridad en la nube en la era de la IA?
La principal preocupación es la ampliación de la superficie de ataque y la sofisticación de las amenazas, ya que la IA puede ser utilizada por actores maliciosos para crear ataques más complejos y adaptativos, mientras las empresas integran la IA en sus operaciones en la nube.
Cómo impacta la IA en las estrategias de ciberseguridad en la nube?
La IA impacta al requerir soluciones de seguridad más avanzadas que también utilicen IA para la detección de anomalías, gestión de identidades y protección de datos, superando las limitaciones de los métodos de defensa tradicionales ante ataques automatizados.
Qué desafíos técnicos específicos enfrentan las empresas?
Los desafíos incluyen la gestión de identidad y acceso (IAM), la protección de datos sensibles en tránsito y en reposo, y la seguridad de la configuración de la nube, donde los errores pueden ser explotados por amenazas potenciadas por IA.
Artículos relacionados


Apoya nuestro periodismo independiente: Si decides invertir en criptomonedas, considera usar nuestro enlace de afiliado de Binance. Tú recibes un bono de bienvenida y nosotros una pequeña comisión.
Aviso: Este contenido no es consejo financiero. Haz tu propia investigación antes de invertir.
