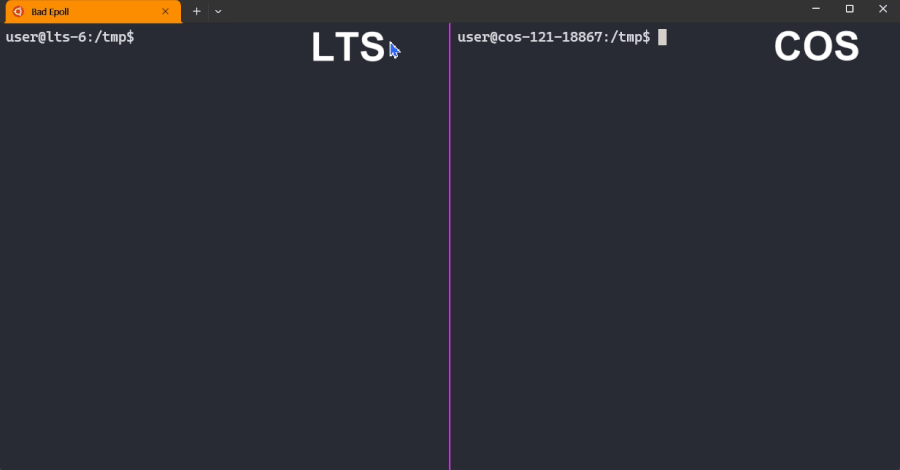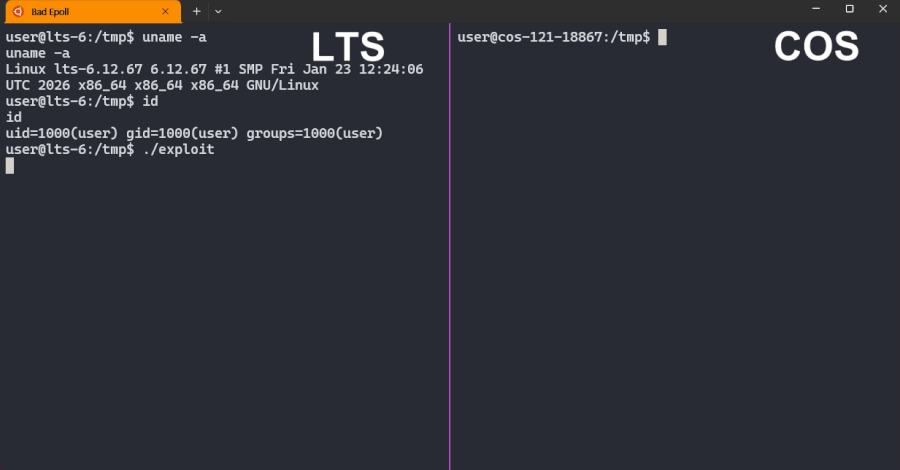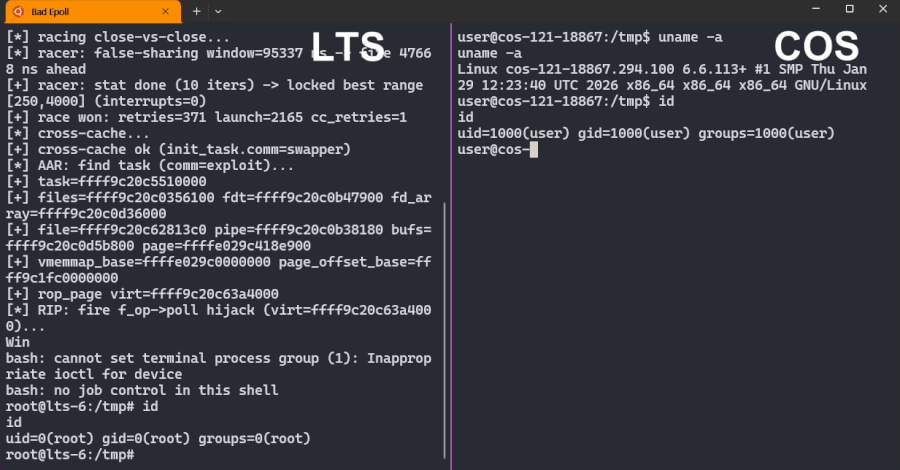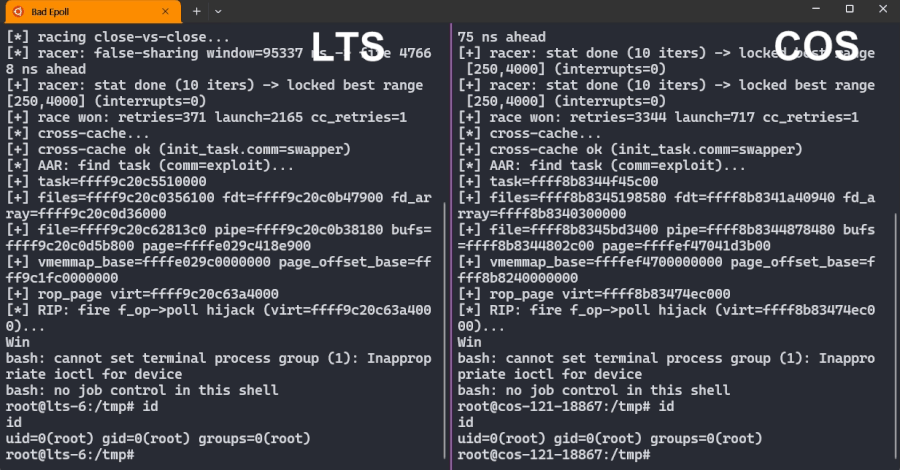
La identificación de la vulnerabilidad Bad Epoll, designada como CVE-2026-46242, representa un evento crítico en el panorama de la ciberseguridad para infraestructuras basadas en Linux y el ecosistema Android. Esta falla reside en una sección específica del código del kernel de Linux, permitiendo que un usuario sin privilegios, es decir, un usuario ordinario sin acceso especial, ejecute código con los permisos del usuario 'root'. La obtención de acceso de root confiere control completo sobre el sistema, lo que implica la capacidad de manipular datos, instalar software malicioso, modificar configuraciones del sistema o establecer persistencia para futuros accesos.
Contexto Técnico y Alcance de la Vulnerabilidad
El mecanismo exacto de la vulnerabilidad Bad Epoll se localiza en una porción del código del kernel asociada con la gestión de eventos, específicamente en la interfaz 'epoll'. Este componente es fundamental para el manejo eficiente de operaciones de entrada/salida asíncronas, siendo ampliamente utilizado por aplicaciones de alto rendimiento y servidores. La ubicación de Bad Epoll en una 'pequeña porción de código del kernel' que ya ha sido objeto de análisis de seguridad, como se alude en la fuente, sugiere una complejidad inherente o una sensibilidad particular en esa área, lo que subraya la importancia de una revisión exhaustiva del código fuente del kernel.
El alcance de Bad Epoll es amplio. Afecta directamente a:
- Servidores Linux: Los servidores que ejecutan sistemas operativos basados en Linux, que constituyen la columna vertebral de internet y de numerosas infraestructuras empresariales, son vulnerables. Un compromiso de root en estos entornos puede resultar en acceso no autorizado a datos sensibles, interrupción de servicios críticos y la creación de puntos de apoyo para ataques más complejos contra la red corporativa.
- Escritorios Linux: Usuarios de sistemas de escritorio Linux también están expuestos. Un atacante podría explotar esta vulnerabilidad para instalar 'malware', robar información personal o tomar control del equipo.
- Dispositivos Android: Dado que Android se basa en el kernel de Linux, millones de dispositivos móviles y otros sistemas embebidos quedan expuestos. Una explotación en Android podría permitir a aplicaciones maliciosas eludir las restricciones de seguridad del sistema operativo, acceder a datos privados del usuario, o incluso tomar control completo del dispositivo.
Implicaciones Económicas y de Seguridad
Las implicaciones económicas de una vulnerabilidad de escalada de privilegios de este calibre son significativas:
- Costos de Brechas de Datos: La capacidad de un atacante para obtener acceso de root puede conducir a brechas de datos masivas. Los costos asociados incluyen la notificación a los afectados, la remediación forense, las multas regulatorias (especialmente bajo normativas como GDPR o CCPA) y el daño reputacional, que puede impactar la confianza del cliente y la valoración de mercado de las empresas.
- Interrupción de Servicios: En entornos de servidor, una explotación exitosa puede llevar a la interrupción prolongada de servicios críticos, resultando en pérdidas de ingresos, incumplimiento de acuerdos de nivel de servicio (SLA) y penalizaciones contractuales.
- Gastos de Parcheo y Actualización: Las organizaciones deben destinar recursos significativos para identificar los sistemas afectados, planificar y ejecutar el despliegue de parches. Esto implica tiempo del personal de TI, posibles ventanas de mantenimiento y, en algunos casos, la necesidad de revertir o reconfigurar sistemas.
- Riesgo para el Ecosistema Android: Para los fabricantes de dispositivos y los operadores de redes móviles, la vulnerabilidad en Android implica la necesidad de lanzar actualizaciones de seguridad urgentes, lo cual es un proceso complejo y costoso que requiere coordinación con múltiples actores y puede dejar a una parte de la base de usuarios expuesta si las actualizaciones no se aplican rápidamente.
Respuesta y Perspectivas
La celeridad en la liberación de un parche de seguridad para Bad Epoll es un factor mitigador crucial. Sin embargo, la eficacia de esta corrección depende directamente de la velocidad y exhaustividad con la que las organizaciones y usuarios finales implementen las actualizaciones. La gestión de parches en entornos complejos, especialmente en grandes flotas de servidores o en el fragmentado ecosistema Android, presenta desafíos operativos considerables.
La recurrencia de vulnerabilidades de escalada de privilegios en el kernel de Linux resalta la naturaleza crítica y la complejidad del desarrollo de sistemas operativos a este nivel. El cierre técnico de esta situación no es la simple existencia de un parche, sino la vigilancia continua sobre la aplicación efectiva de este y futuras actualizaciones en todos los sistemas operativos afectados, desde infraestructuras de 'cloud computing' hasta dispositivos móviles. La seguridad del kernel permanece como un punto de control fundamental para la integridad de los sistemas de información globales.


