Todo lo que necesitas saber sobre Vulnerabilidad. Lee nuestras noticias más recientes y análisis técnicos para entender su impacto en el mercado de las criptomonedas.
Ciberdelincuentes acceden a más de 170 entornos de Microsoft 365 tras comprometer las credenciales de ConnectWise Cloud Backup, obligando a suspender el servicio.
Bitdefender identifica la campaña Midnight Mimosa, un malware incrustado en el firmware de teléfonos Android baratos que monetiza anuncios y crea redes proxy zombi.
Investigadores de ciberseguridad detectan la variante P7 del kit DarkSword para iOS, que extrae credenciales del llavero, roba datos de carteras cripto y ejecuta órdenes remotas mediante el proceso SpringBoard.
Actores de amenaza están explotando vulnerabilidades recientemente divulgadas en el software PaperCut, específicamente CVE-2026-81578 y CVE-2026-82078, para ejecutar bypasses de autenticación y robar credenciales. Los ataques se dirigen al sector educativo en Estados Unidos y Europa, impactando a escuelas y universidades.
Una vulnerabilidad crítica de bypass de autenticación (CVE-2026-82329) en JFrog Artifactory está siendo activamente explotada para generar tokens con acceso administrativo, comprometiendo la seguridad de los repositorios binarios y la cadena de suministro de software.
Ruby on Rails ha parcheado la vulnerabilidad crítica CVE-2026-66066 en su componente Active Storage, la cual posee una puntuación CVSS de 9.5. Este fallo permitía a atacantes no autenticados leer archivos arbitrarios y escalar a una potencial ejecución remota de código (RCE) en aplicaciones Rails, afectando el procesamiento de imágenes.
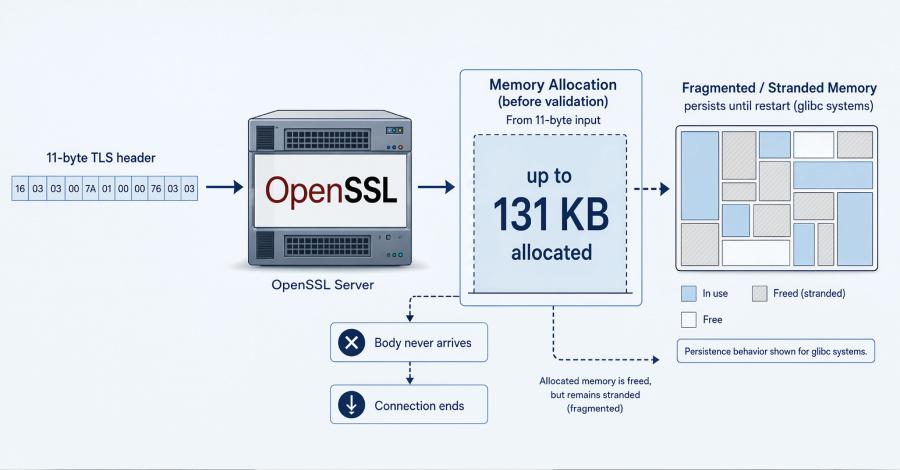
Una vulnerabilidad crítica denominada HollowByte permite a atacantes no autenticados inducir una condición de denegación de servicio (DoS) en servidores OpenSSL mediante un payload de solo 11 bytes. Este ataque puede congelar hasta 131 KB de memoria por solicitud en sistemas basados en glibc, persistiendo hasta el reinicio del proceso afectado. La corrección para esta falla fue implementada en junio de 2026 por OpenSSL sin un CVE asignado, aviso público o entrada en el registro de cambios, generando desafíos significativos en la gestión de la seguridad y la identificación de parches críticos.
La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) ha emitido directivas urgentes a las agencias federales de EE. UU. para parchear dos vulnerabilidades activamente explotadas: una en el framework de desarrollo de agentes de IA Langflow y otra de máxima severidad en la plataforma Adobe ColdFusion. Ambas requieren mitigación inmediata, con fecha límite establecida para el viernes, subrayando la exposición a riesgos significativos en infraestructuras críticas de IA y aplicaciones web gubernamentales.
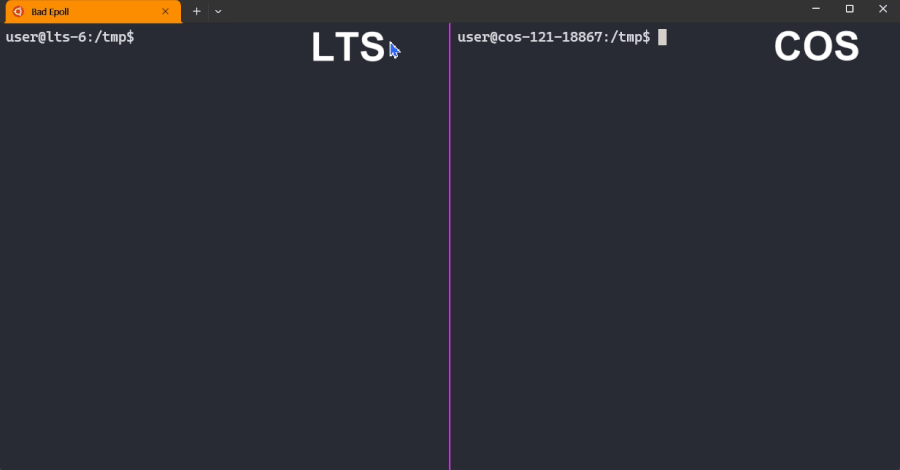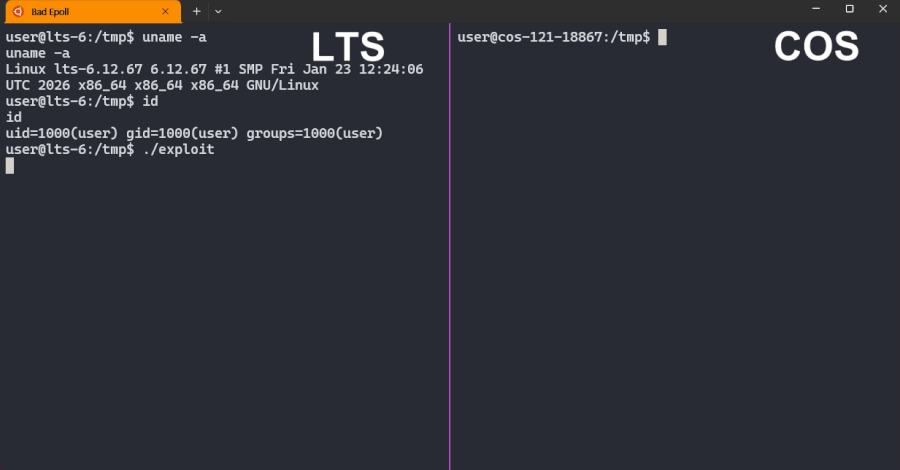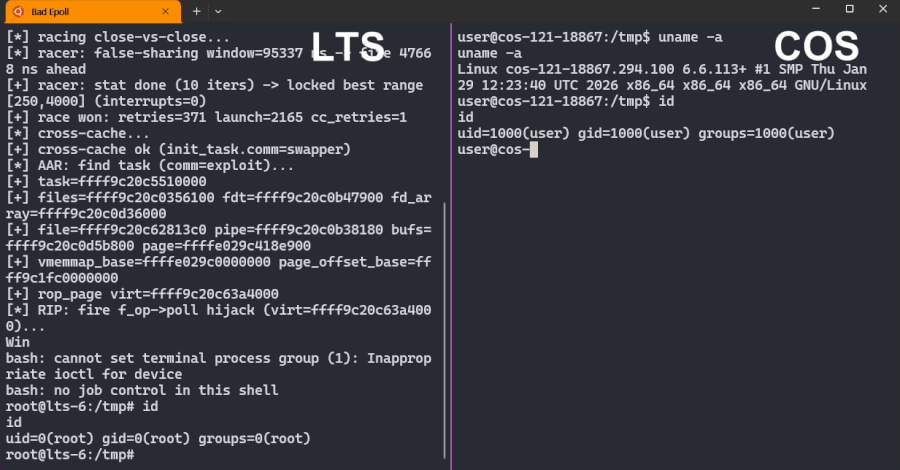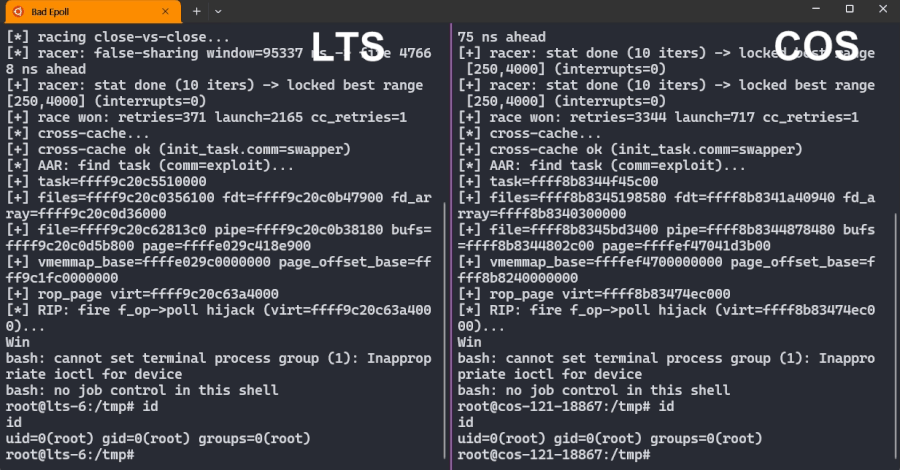
Una vulnerabilidad de escalada de privilegios, identificada como CVE-2026-46242 y denominada Bad Epoll, ha sido descubierta en el kernel de Linux. Esta falla permite a usuarios no privilegiados obtener control de root sobre sistemas Linux, incluyendo escritorios, servidores y dispositivos Android. Se ha liberado una corrección, haciendo imperativo el despliegue inmediato de parches para mitigar el riesgo de compromiso de sistemas.
La Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) ha impuesto un plazo de tres días a las agencias federales de EE. UU. para mitigar una vulnerabilidad crítica de día cero en los productos de VPN de acceso remoto y acceso móvil de Check Point. Esta vulnerabilidad está siendo activamente explotada por afiliados del grupo de ransomware Qilin, comprometiendo la seguridad de docenas de organizaciones y exponiendo sistemas críticos a la exfiltración de datos y la interrupción operativa.
La Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) ha añadido la vulnerabilidad CVE-2026-28318, que afecta a SolarWinds Serv-U, a su catálogo de Vulnerabilidades Conocidas Explotadas (KEV). Esta vulnerabilidad, con una puntuación CVSSv3.1 de 7.5 (alta), está siendo utilizada activamente por actores maliciosos para causar la caída de servidores, lo que subraya la criticidad de su mitigación inmediata en entornos corporativos y gubernamentales.