Ciberseguridad
Falla crítica Bad Epoll en el kernel de Linux: análisis de implicaciones de seguridad y despliegue
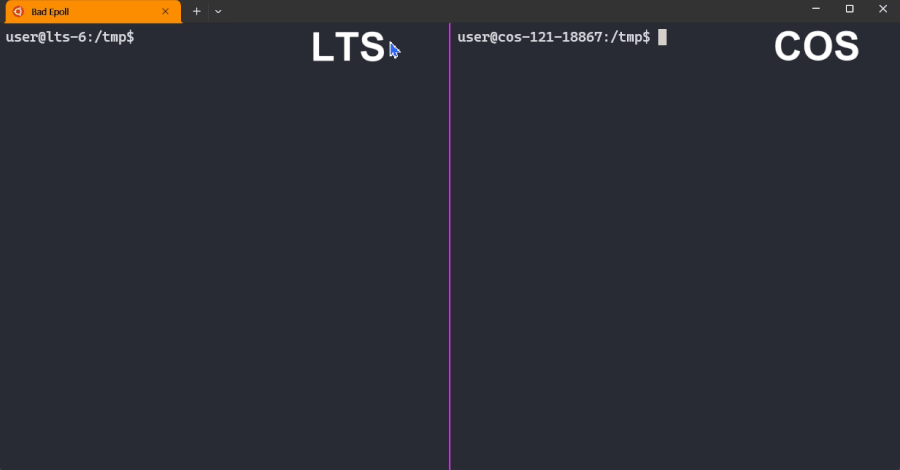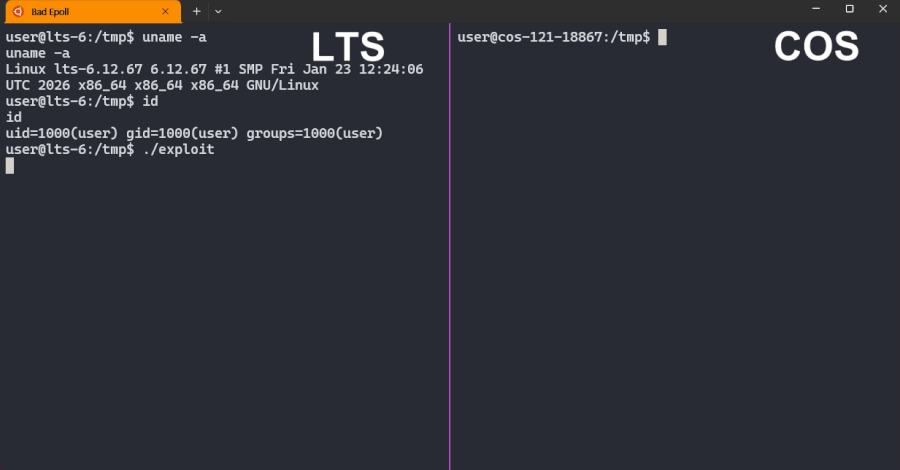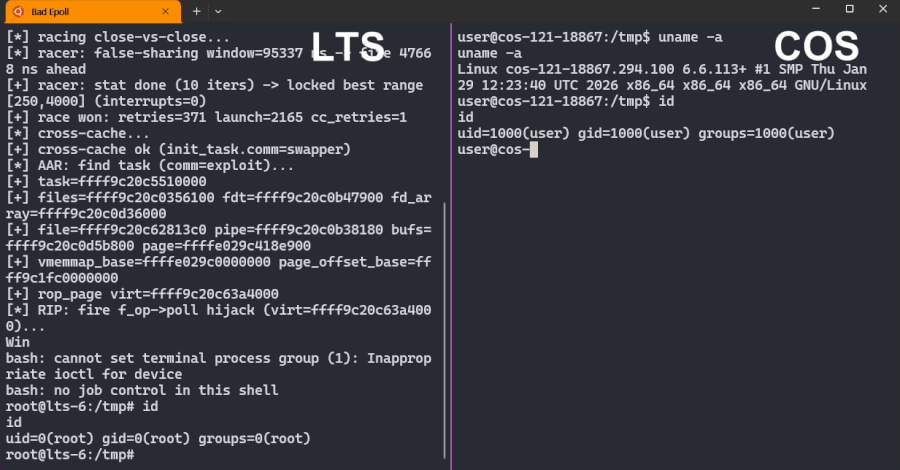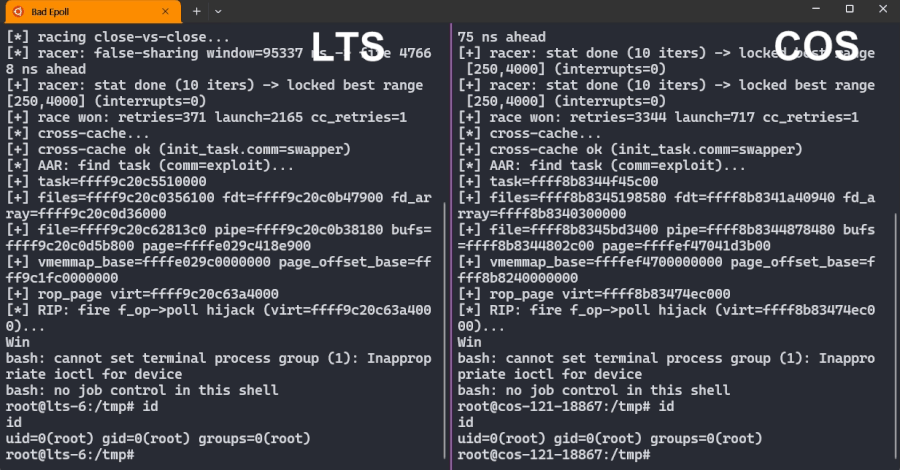
Una vulnerabilidad de escalada de privilegios, identificada como CVE-2026-46242 y denominada Bad Epoll, ha sido descubierta en el kernel de Linux. Esta falla permite a usuarios no privilegiados obtener control de root sobre sistemas Linux, incluyendo escritorios, servidores y dispositivos Android. Se ha liberado una corrección, haciendo imperativo el despliegue inmediato de parches para mitigar el riesgo de compromiso de sistemas.
Carlos "Emérito" López Lovera